Offline updates
Een appliance zonder internetverbinding kan het ingebouwde updatemechanisme uit Software-updates niet gebruiken. Zo'n appliance werkt u bij door de OS-schijf te vervangen door de OS-schijf uit een nieuwere VM-image, die u eenmalig downloadt op een werkplek die wél internet heeft.
Dit is een update, geen herinstallatie: u krijgt exact dezelfde softwareversie die de online updater zou hebben geïnstalleerd en u behoudt alles wat u hebt geconfigureerd. Het is ook de procedure voor een systeem dat technisch gezien online is, maar volgens beleid niet naar buiten mag.
Waarom dit werkt: de schijfindeling
De appliance bestaat uit drie afzonderlijke virtuele schijven:
| Schijf | Inhoud | Wordt vervangen bij een offline update? |
|---|---|---|
| Schijf 1 — OS | Besturingssysteem en de PrivateLAN-applicatie | Ja — dit is de schijf die u omwisselt |
| Schijf 2 — LOGS | Logbestanden | Nee — blijft ongewijzigd gekoppeld |
| Schijf 3 — DATA | Database, configuratie en PKI-certificaten | Nee — blijft ongewijzigd gekoppeld |
Alles wat u hebt ingericht — switches, VLAN's, apparaten, gebruikers, certificaten, instellingen en uw licentie — staat op de DATA-schijf. Door de OS-schijf te vervangen vervangt u dus alleen de software. Bij de eerste start vanaf de nieuwe OS-schijf werkt de appliance de database automatisch bij, zodat de nieuwe software het schema aantreft dat zij verwacht.
Vervang de OS-schijf, houd de DATA-schijf. Uw licentie is gekoppeld aan de updatesleutel op de DATA-schijf, en die blijft gekoppeld als u de OS-schijf omwisselt. Importeert u de gedownloade image als nieuwe appliance met een eigen DATA-schijf, dan heeft die een nieuwe updatesleutel en een nieuwe licentie nodig (zie Licenties).
Voordat u begint
- Download de image voor uw hypervisor via de downloadpagina en controleer de gepubliceerde SHA256-controlesom van het archief voordat u het gebruikt.
- Ga direct naar de nieuwste versie. Tussenliggende versies hoeft u niet één voor één te installeren; alle openstaande databasewijzigingen worden bij de eerste start toegepast, hoeveel versies u ook overslaat. De uitzondering is een release waarvan de releasenotes een minimumversie noemen: installeer die versie dan eerst.
- Op 26.10.2 of eerder: een nieuwe image, geen update. Vanaf versie 26.10.3 heeft elke appliance eigen sleutels voor de inloggegevens die hij opslaat, zoals switchlogins en sleutels voor tweestapsverificatie, aangemaakt wanneer hij in gebruik wordt genomen. Een appliance die nog 26.10.2 of eerder draait, kan niet worden bijgewerkt naar 26.10.3 of een latere versie, online noch offline: nieuwere versies kunnen de inloggegevens die hij heeft opgeslagen niet lezen. Wisselt u de schijf toch om, dan kan niemand inloggen totdat de VM weer naar de oude OS-schijf wijst. Installeer een nieuwe VM-image en richt de appliance opnieuw in; neem eerst contact op met PrivateLAN support.
- Plan een kort onderhoudsmoment. De appliance is offline zolang u de schijf omwisselt. Apparaten die al geauthenticeerd zijn op het netwerk blijven normaal gesproken verbonden, maar nieuwe 802.1x/RADIUS-authenticaties mislukken totdat de appliance weer draait.
- Bewaar de oude OS-schijf. Verwijder die pas als de nieuwe versie zich bewezen heeft — het is uw weg terug.
- Controleer de vrije ruimte op de hypervisor voor een tweede kopie van de OS-schijf (ongeveer 17 GB) plus het controlepunt dat u gaat maken.
Microsoft Hyper-V
De schermafbeeldingen hieronder komen van een Nederlandstalige Windows. In de tekst staan de Nederlandse menu-aanduidingen, met de Engelse tussen haakjes waar die afwijken.
1. Pak de gedownloade image uit
Pak het gedownloade archief uit op uw werkplek. Daarin vindt u een map PrivateLAN met daarin de map Virtual Hard Disks met de drie schijven van de nieuwe versie:
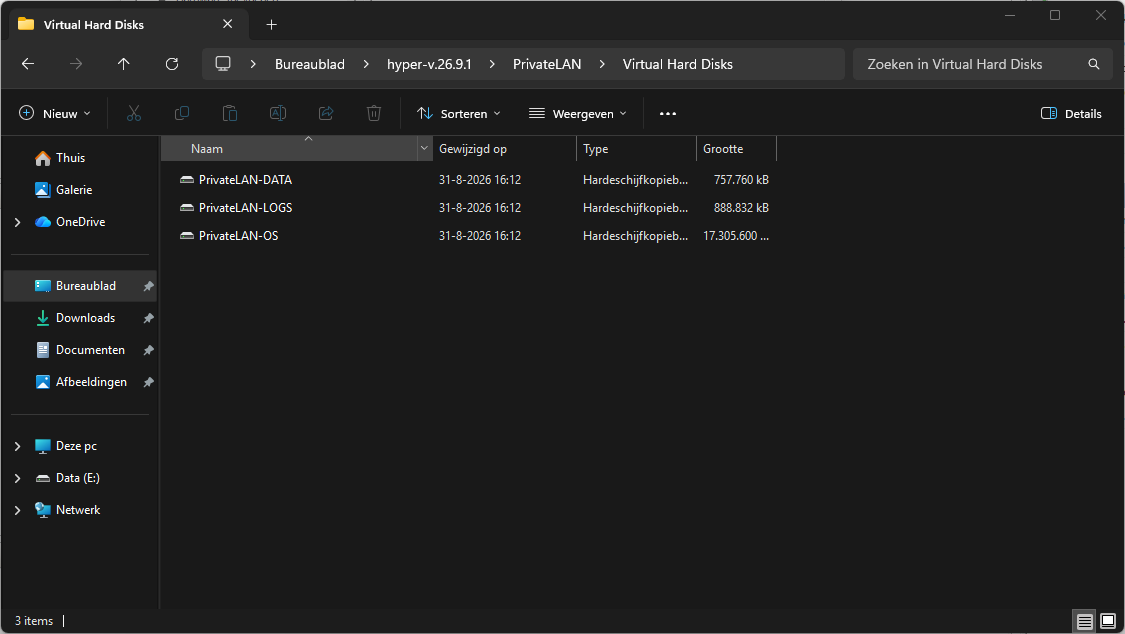
U hebt alleen PrivateLAN-OS nodig — de grootste van de drie, ongeveer 17 GB. De DATA- en LOGS-schijven in de download zijn lege startschijven; die gebruiken zou uw configuratie weggooien.
2. Zoek op waar uw huidige VM zijn schijven bewaart
Klik in Hyper-V Manager met de rechtermuisknop op de PrivateLAN-VM en kies Instellingen (Settings). Selecteer het hardeschijfstation onder de SCSI-controller en lees het volledige pad van de huidige PrivateLAN-OS.vhdx. Standaard is dat C:\ProgramData\Microsoft\Windows\Virtual Hard Disks. Open die map in Verkenner:
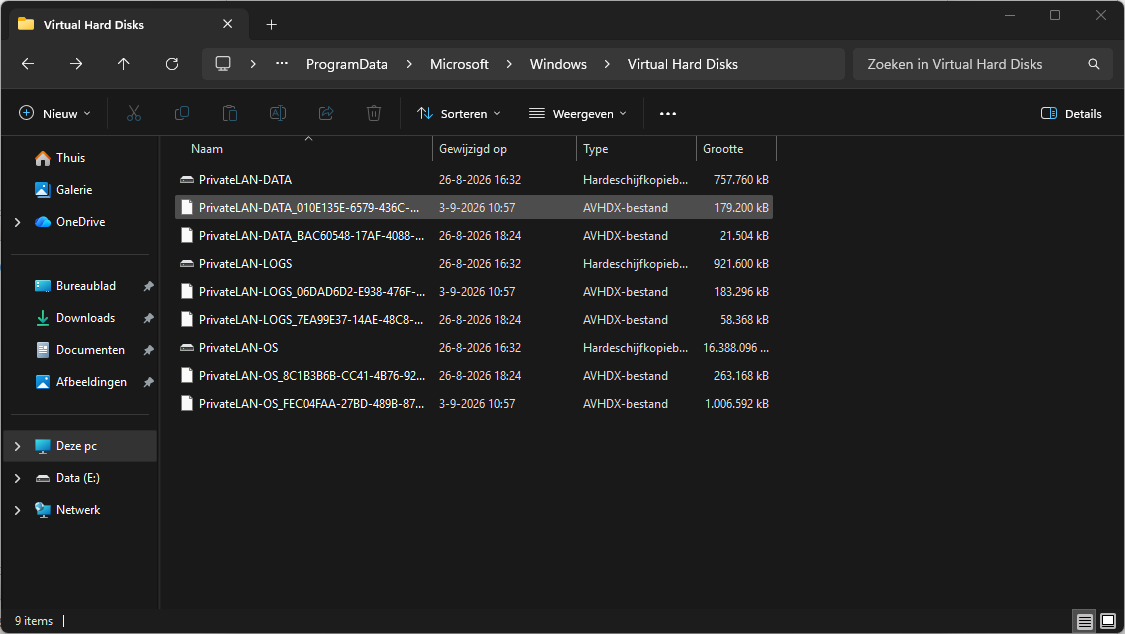
De .avhdx-bestanden die u naast de schijven ziet staan, horen bij bestaande controlepunten. Laat die met rust.
3. Hernoem de nieuwe OS-schijf
Hernoem de zojuist uitgepakte PrivateLAN-OS zodat het versienummer erin staat, bijvoorbeeld PrivateLAN-OS-v.26.9.1:
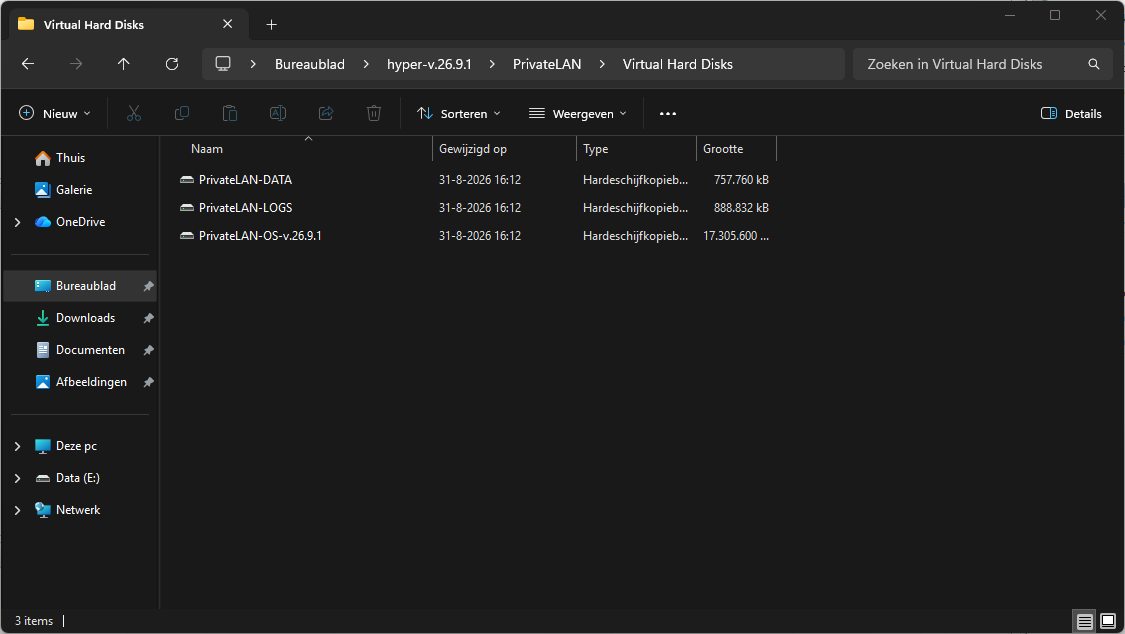
Dat is nodig omdat de nieuwe schijf zo dadelijk naast de bestaande PrivateLAN-OS.vhdx in dezelfde map komt te staan, en het maakt achteraf meteen duidelijk welk bestand welke versie bevat.
4. Kopieer de nieuwe OS-schijf naar de schijvenmap van de VM
Kopieer het hernoemde bestand naar de map die u bij stap 2 hebt opgezocht, zodat de oude en de nieuwe OS-schijf naast elkaar staan:
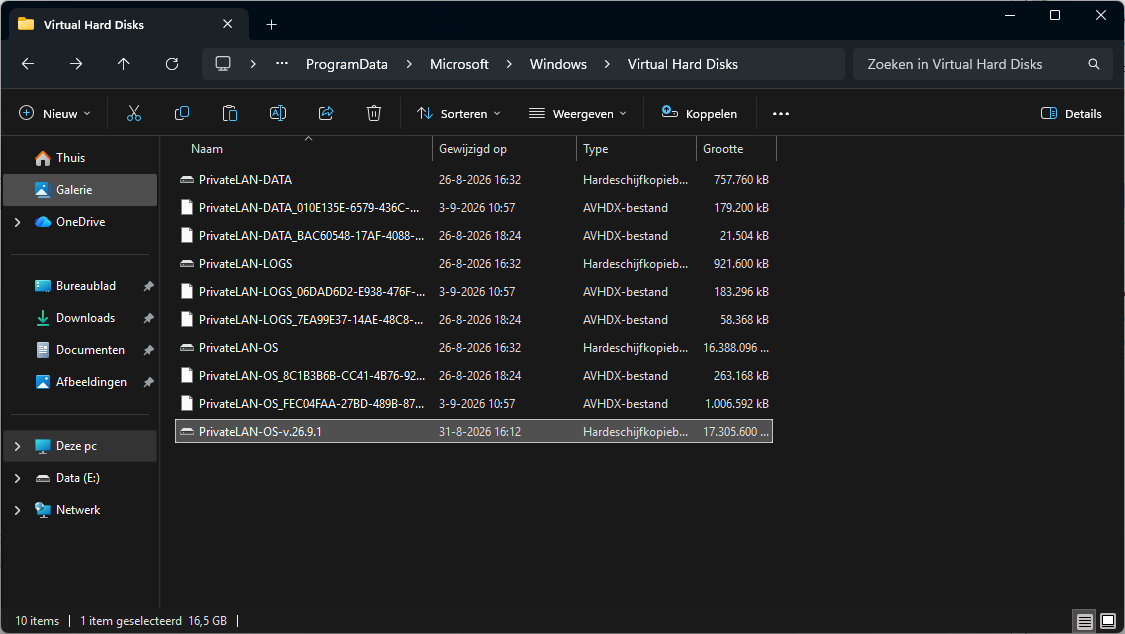
Het kopiëren van zo'n 17 GB duurt enkele minuten. Doe dit terwijl de appliance nog draait, dan blijft de daadwerkelijke downtime kort.
5. Zet de appliance uit
Selecteer de VM in Hyper-V Manager en kies Afsluiten (Shut Down) — niet Uitschakelen (Turn Off), want dat haalt de stroom eraf zonder het systeem netjes te laten afsluiten. Wacht tot de status Uit is voordat u verdergaat.
6. Wijs de VM naar de nieuwe OS-schijf
Open opnieuw Instellingen, selecteer onder de SCSI-controller het hardeschijfstation met PrivateLAN-OS.vhdx en klik op Bladeren (Browse):
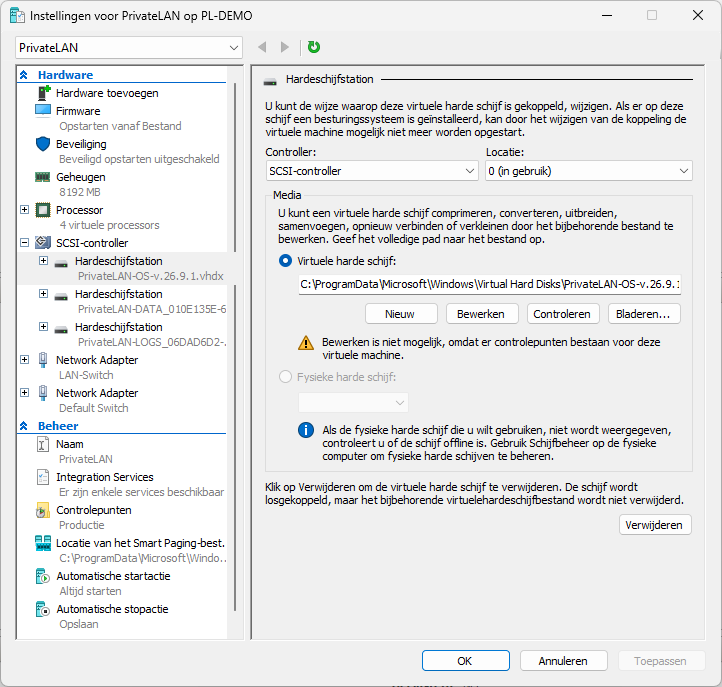
Selecteer de schijf met het versienummer die u bij stap 4 hebt gekopieerd en klik op Openen (Open):
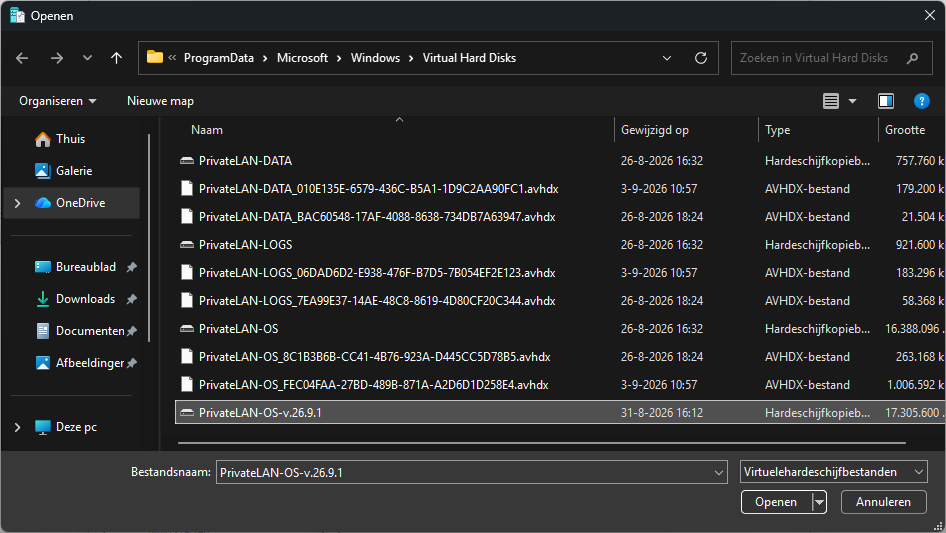
Laat de controller en de locatie ongewijzigd en blijf van de DATA- en LOGS-schijven af.
7. Toepassen, en Hyper-V een controlepunt laten maken
Klik op Toepassen (Apply). Omdat de VM controlepunten heeft, waarschuwt Hyper-V dat doorgaan tot gegevensverlies kan leiden en biedt het aan eerst een controlepunt te maken:
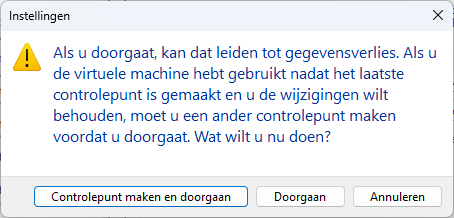
Kies Controlepunt maken en doorgaan (Create Checkpoint and Continue). Daarmee legt u de huidige staat vast vóór de omwisseling, wat u naast het oude schijfbestand zelf een tweede weg terug geeft. Klik daarna op OK om de instellingen te sluiten.
8. Start de VM en wacht op de database-upgrade
Start de VM en open de console. Wacht tot de console meldt dat het toepassen van de openstaande databasewijzigingen klaar is en de inlogprompt verschijnt:
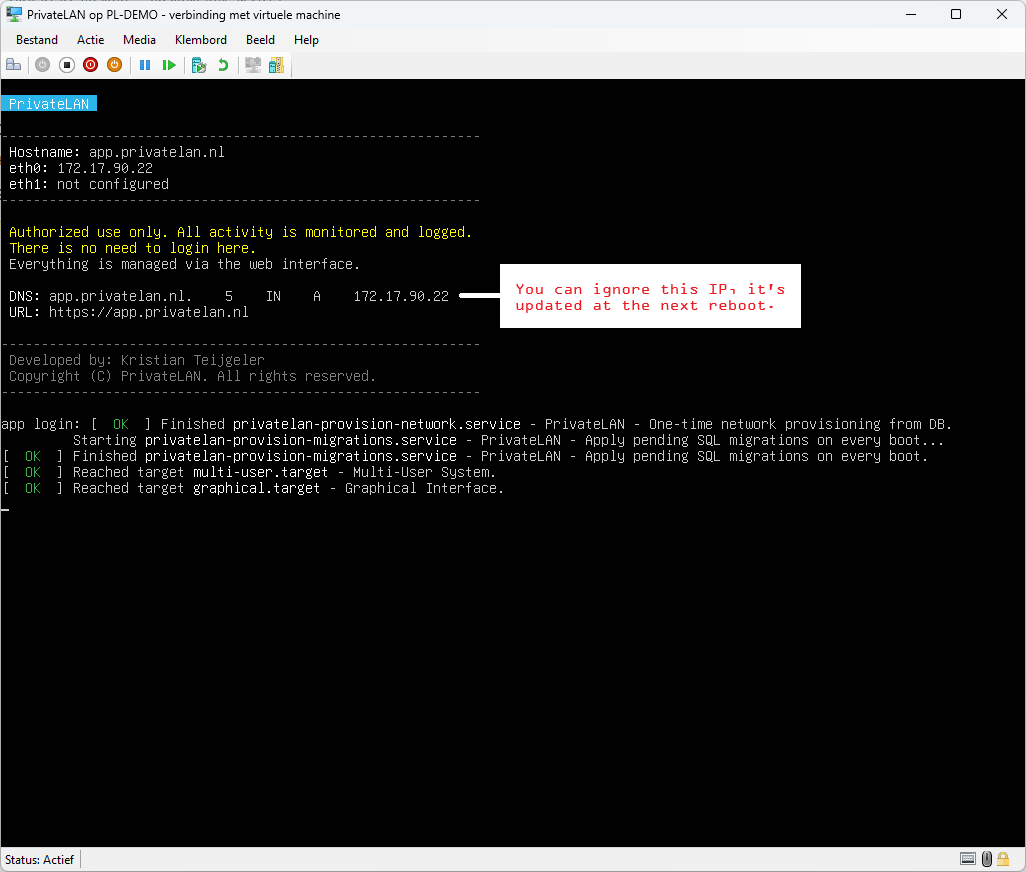
Dat duurt doorgaans ruim binnen een minuut. Open de webinterface pas als dit klaar is — de nieuwe software draait al terwijl de database nog wordt bijgewerkt, dus te vroeg openen kan een foutmelding of een "niet beschikbaar"-pagina geven. Dat is tijdelijk en onschuldig: wacht op de console en herlaad de pagina.
Twee dingen op dat scherm zijn goed om te weten:
- Het IP-adres in de banner kan nog dat van de zojuist gedownloade image zijn. Uw eigen netwerkinstellingen worden tijdens diezelfde start hersteld vanaf de DATA-schijf, en de banner loopt bij de volgende herstart weer gelijk. De webinterface is gewoon bereikbaar op uw eigen adres.
- Inloggen op de console is niet nodig. Alles wordt beheerd vanuit de webinterface.
9. Controleer en maak een nieuw controlepunt
Open de webinterface en log in zoals u gewend bent. Controleer het versienummer op de updatepagina — daar hoort de zojuist geïnstalleerde versie te staan — en kijk of uw switches, apparaten en licentie er nog allemaal zijn.
Bent u tevreden, maak dan een nieuw controlepunt van de VM. Dat geeft u een schoon, bewezen herstelpunt op de nieuwe versie, en dat is het punt waar u naar terug wilt als er later iets misgaat.
Terugdraaien
Komt de appliance niet goed op, zet hem dan uit en wijs het hardeschijfstation terug naar de vorige PrivateLAN-OS.vhdx (stap 6, omgekeerd), of zet het controlepunt terug dat bij stap 7 is gemaakt.
De database behoudt de upgrade die bij de eerste start is toegepast. Dat is bewust en veilig: databasewijzigingen binnen een release worden altijd zo gemaakt dat de vorige versie ermee blijft werken. Moet u meer dan één versie terug, neem dan eerst contact op met PrivateLAN support.
Terug naar vóór 26.10.3 kan niet. Een appliance die 26.10.3 of nieuwer draait, kunt u niet terugzetten naar een OS-schijf van 26.10.2 of eerder: die versies kunnen zijn opgeslagen inloggegevens niet lezen. Een controlepunt van de hele VM dat vóór de update naar 26.10.3 is gemaakt, zet hem wel terug, samen met alle gegevens zoals ze op dat moment waren.
Opruimen
Zodra de nieuwe versie een tijd zonder problemen draait:
- Verwijder de oude
PrivateLAN-OS.vhdxuit de schijvenmap van de VM om de ruimte vrij te maken. - Ruim controlepunten op die u niet meer nodig hebt. Controlepunten groeien als
.avhdx-bestanden door en maken de VM traag als u ze laat oplopen.
VMware ESXi en XCP-ng
Het principe is op elke hypervisor hetzelfde: koppel de nieuwe OS-schijf in plaats van de oude en laat de DATA- en LOGS-schijven precies zitten waar ze zitten. Stapsgewijze instructies met schermafbeeldingen voor VMware ESXi/vSphere en XCP-ng worden hier toegevoegd. Neem tot die tijd contact op met PrivateLAN support, dan helpen wij u erdoorheen.
Beveiligingsupdates en ondersteuningstermijn
PrivateLAN beveiligingsupdates zijn minimaal vijf jaar per release kosteloos beschikbaar. Dit geldt voor online updates en voor offline VM-images, ook zonder actief SLA. Support blijft beschikbaar voor oudere versies. Nieuwe bugfixes en securityfixes worden ontwikkeld en getest tegen de actuele ondersteunde release; voor oudere versies kan daarom eerst een update nodig zijn om een probleem te reproduceren of op te lossen. De actuele release en eventuele workaround staan op de support- en downloadpagina.
